过去谈到安全通信,人们首先想到的往往是终端侧的加密能力:电脑安装安全软件、移动终端部署加密模块、不同设备分别建立安全连接。这种方式能够解决单个终端的通信安全问题,但当网络中的终端数量不断增加,通信关系越来越复杂时,单纯依赖终端完成安全能力,也会带来新的部署压力。
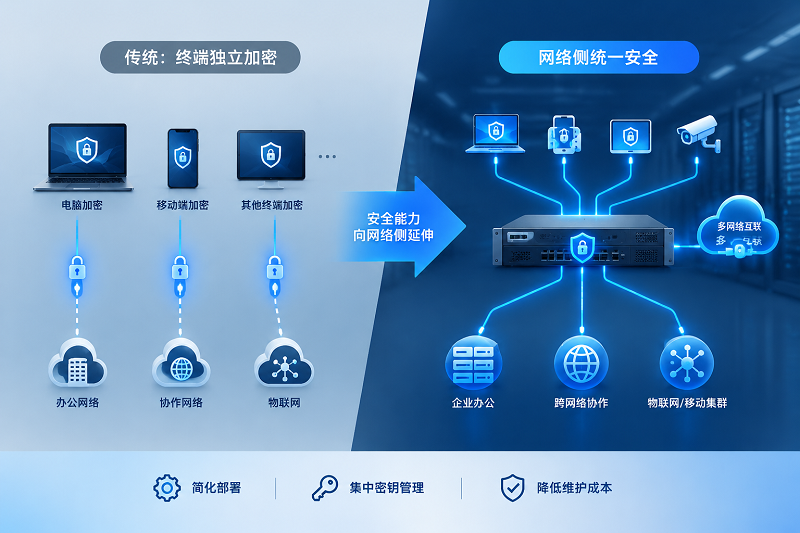
尤其是在企业办公、跨网络协作、移动集群以及物联网等场景中,网络中的设备并不是孤立存在的。多个终端需要与不同网络进行通信,如果每一台终端都单独承担加解密任务,设备配置、密钥管理以及后续维护都会变得更加复杂。因此,安全通信正在出现一个值得关注的变化:安全能力开始从终端向网络侧延伸。
从“每台设备都要安全”到“网络本身具备安全能力”
终端加密的思路比较直接,即让通信双方的终端设备承担数据加密和解密任务。这种方式适合终端数量较少、通信关系相对明确的应用环境。但在多终端场景下,安全通信往往不再是“两台设备之间”的问题,而是一个网络内部多个终端与外部网络之间的整体通信问题。
如果继续采用逐终端部署的方式,网络规模越大,需要配置和维护的安全节点也越多。而将部分加解密能力放到网络侧,则可以改变这种部署方式。终端接入网络后,由具备安全能力的网络设备统一承担相应的通信处理。这样一来,终端无需重复部署复杂的安全通信能力,网络安全能力也可以从单个设备扩展到整个网络。这并不是简单地给路由器增加一个加密功能,而是安全通信架构的一种变化。
为什么“路由侧加密”值得关注?
路由设备本身就是网络数据流转的重要节点。传统路由器主要承担数据转发、网络连接等功能,而随着网络安全需求不断增加,网络设备正在承担更多安全相关任务。对于多终端通信场景而言,如果网络侧设备能够直接完成数据加解密,就可以减少终端侧重复部署安全能力的需求。
特别是在跨网络通信中,网络设备可以作为不同网络之间的安全连接节点,使安全能力从单一终端进一步延伸到网络链路。这种方式对于固定办公网络、跨公网多网络互联以及移动集群通信等场景具有一定的应用价值。
P2P通信正在改变传统安全连接方式
安全通信的另一个变化,是通信关系正在从固定中心节点逐渐向更加灵活的网络连接方式扩展。传统安全网络通常需要经过专门的安全网关进行连接。当网络数量和终端数量增加后,网关部署、网络配置以及通信路径都会更加复杂。
路由到路由的P2P安全通信,则提供了另一种思路。通过具备安全能力的路由设备建立网络之间的安全连接,可以让两个网络形成更加直接的通信关系。对于需要跨公网进行安全通信的多网络环境而言,这种方式能够减少部分传统安全通信架构中的复杂环节。从技术架构来看,安全通信的重点也因此开始从“终端如何加密”,逐渐转向“网络之间如何建立安全连接”。
移动化让网络侧安全更加重要
随着5G和移动物联网的发展,网络的边界正在变得越来越灵活。过去的安全网络更多建立在固定办公环境中,设备位置、网络出口和通信关系相对稳定。而在移动办公、移动集群以及物联网等场景中,网络可能随着设备位置发生变化。此时,如果仍然按照传统固定网络的方式部署安全能力,实施和维护成本可能进一步增加。具备移动网络能力的安全路由设备,可以将网络连接、数据转发以及安全通信能力进行结合,让移动网络也具备更加完整的安全通信基础。这意味着,未来的安全通信设备不一定只是一个“加密设备”,也可能成为连接终端、网络与公网之间的综合节点。
光润通探索网络侧安全通信方案
围绕多终端安全通信需求,光润通推出了LYSH-LAN-V1.0智能安全路由器。该产品集成T680加密芯片,支持IPv4、IPv6数据报文加解密,同时支持SM4、AES256等对称分组算法。产品还支持路由到路由P2P通信,可用于跨公网的多网络安全通信场景。
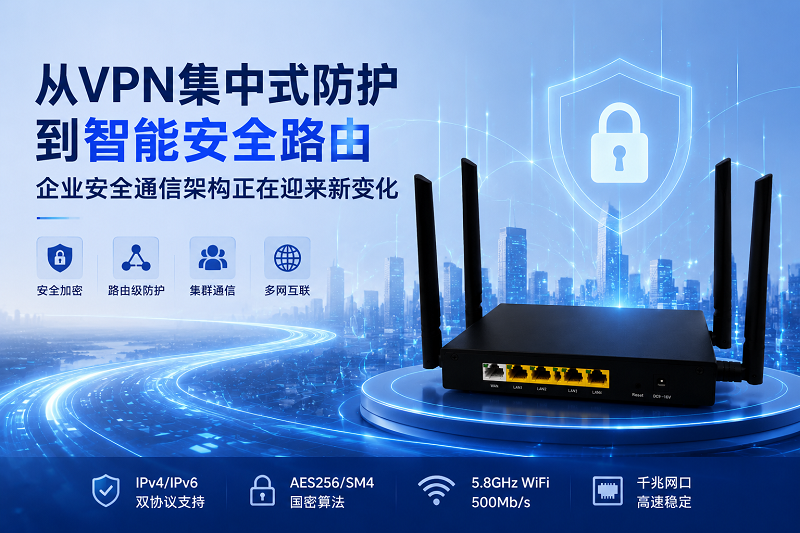
在实际应用中,其思路并不是让每一个终端单独承担全部加解密压力,而是由网络侧设备承担相应的安全通信任务,从而降低多终端环境下安全通信的实施复杂度。根据产品方案资料,LYSH-LAN-V1.0可应用于固定办公安全上网、路由器P2P安全传输、安全会议、安全办公以及移动物联网P2P高速安全传输等场景。
安全通信的下一步,不只是“更强的加密”
从终端加密走向网络加密,并不意味着终端安全能力失去意义。真正发生变化的是安全能力的部署位置。当网络规模较小时,终端侧安全可能已经能够满足需求;而当通信对象越来越多、网络边界越来越复杂、设备越来越移动时,仅依靠终端逐一部署安全能力,已经不再是唯一的解决思路。
将加解密能力、网络连接能力和数据转发能力进一步结合,可以让安全能力从单个终端扩展到网络层。对于未来的企业网络、移动通信和物联网环境而言,安全设备所承担的角色也将更加丰富。
从保护一台设备,到保护一个网络,再到实现多个网络之间的安全连接,安全通信正在从“终端能力”逐步走向“架构能力”。这或许正是下一阶段网络安全基础设施值得关注的变化。