有个客户的网络突然全断,查了交换机、查了运营商、查了服务器,全都没问题。最后才发现,是串在链路上的安全网关死机了。
一台安全设备挂了,整个网络跟着陪葬。这事儿不少见,只是很少有人把它当回事。
安全设备,为什么非“串”不可
防火墙、网闸、入侵检测、上网行为管理,要拦住流量,就得串在链路中间。不串,流量就不从它身上过,它什么都管不着。
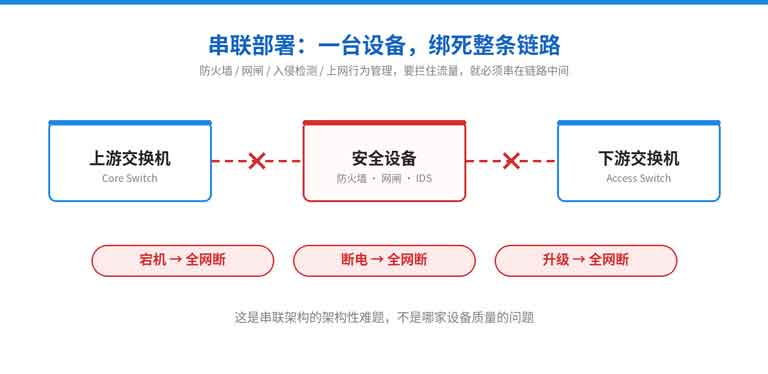
可串上去之后,链路的可用性就绑死在它身上了:它宕机,全网断;它断电,全网断;它升级,全网断。
安全设备保护的是业务,可它自己,恰恰成了链路上最脆弱的一环。这是串联部署的架构性难题,不是哪家设备质量的问题。
安全设备宕机,比想象中常见
安全设备是重负载设备:规则多、流量大、还要做深度检测,长时间跑下来,内存泄漏、进程卡死、内核崩溃都不稀奇。再加上定期升级、重启、固件变更,几乎每次运维,都是一次断网窗口。
有人说做了主备。主备有用,但解决的不是同一件事:主备切换要时间,秒级到分钟级不等;两台主备一起出问题也不是没有;更多中小单位,压根没做主备,单机一挂到底。
Bypass在做什么:给链路装一个“保险丝”
Bypass网卡做的,是在物理层给链路兜底。它靠板载硬件继电器工作:正常时继电器断开,流量照常进主机做安全检测;主机一断电、死机、卡死,继电器毫秒级吸合,把上下游两个端口直接物理导通,流量绕过故障主机继续走,上下游交换机根本感觉不到中间这台设备出了事。
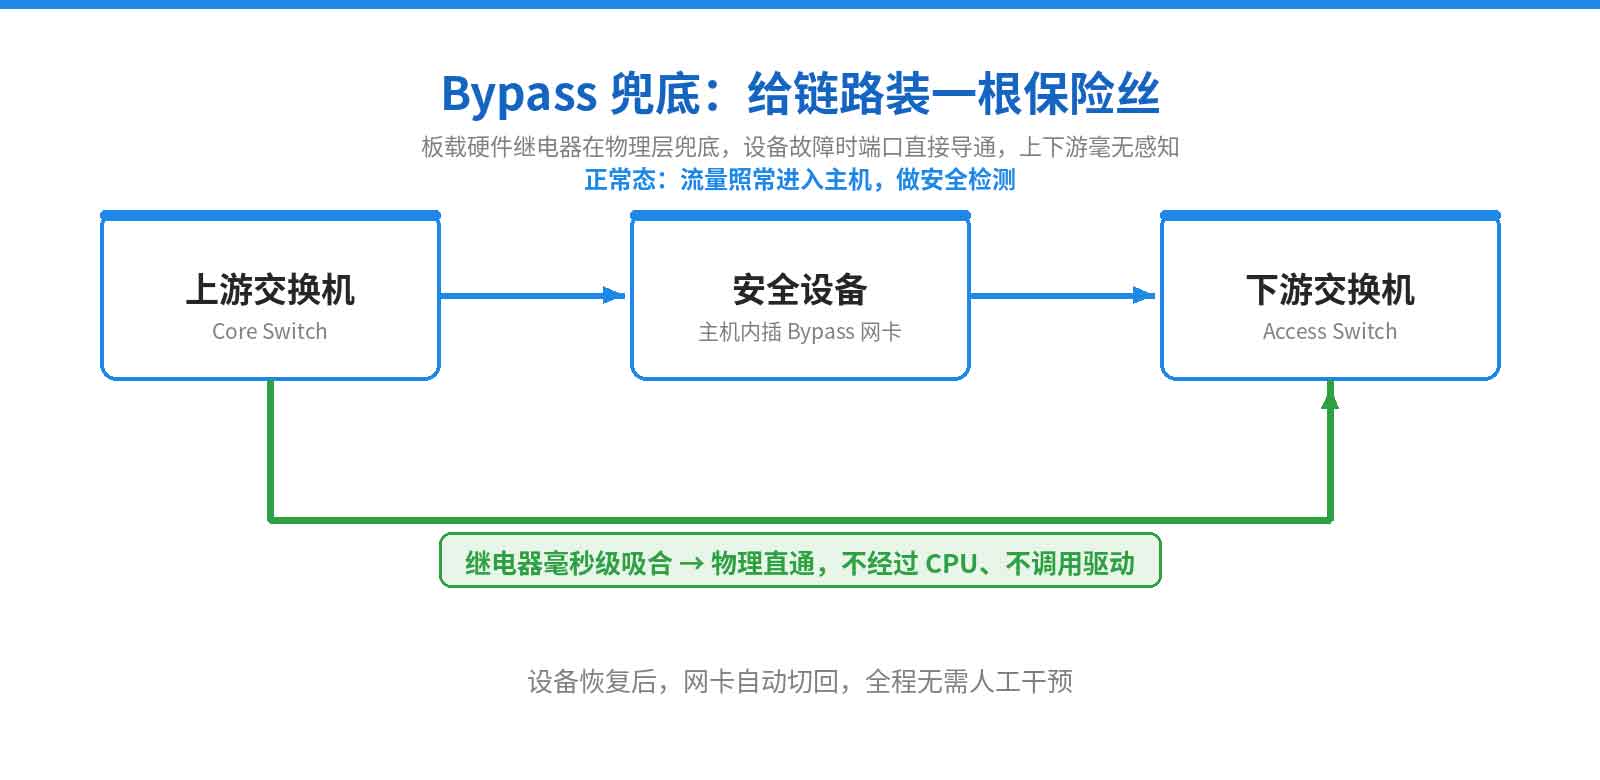
整个过程不经过CPU、不调用驱动,纯硬件动作。设备恢复后,网卡自动切回,不用人工干预。
打个比方:主备是给设备找替身,Bypass是给链路装保险丝——设备炸了,线路照通。
三种部署方式,先看清楚再选
部署方式 | 设备故障时链路 | 切换速度 | 说明 |
单机串接 | 中断 | 无 | 最常见,也最脆弱 |
主备冗余 | 短暂中断 | 秒级到分钟级 | 设备层面冗余,切换有窗口 |
Bypass兜底 | 不中断 | 毫秒级(硬件继电器) | 链路层面兜底,不依赖系统 |
检查你的安全链路,问四个问题
第一,安全设备是怎么部署的?单机串接,还是做了主备?单机串接,就是裸奔。
第二,设备宕机,业务断不断?找一次维护窗口,做一次断电演练,比什么都直观。
第三,链路有没有Bypass兜底?没有的话,一次升级就是一次断网。
第四,升级和运维窗口怎么安排?没有旁路能力,升级只能挑半夜,成本都在看不见的地方。
安全链路四问检查单
问什么 | 看哪里 | 怎么判断 |
部署方式 | 单机串接还是主备 | 单机串接就是单点故障 |
宕机影响 | 做一次断电演练 | 业务会断就是没有兜底 |
Bypass能力 | 网卡是否支持旁路 | 有旁路,设备故障不影响业务 |
运维窗口 | 升级与维护策略 | 每次升级都要停机,成本被藏起来了 |
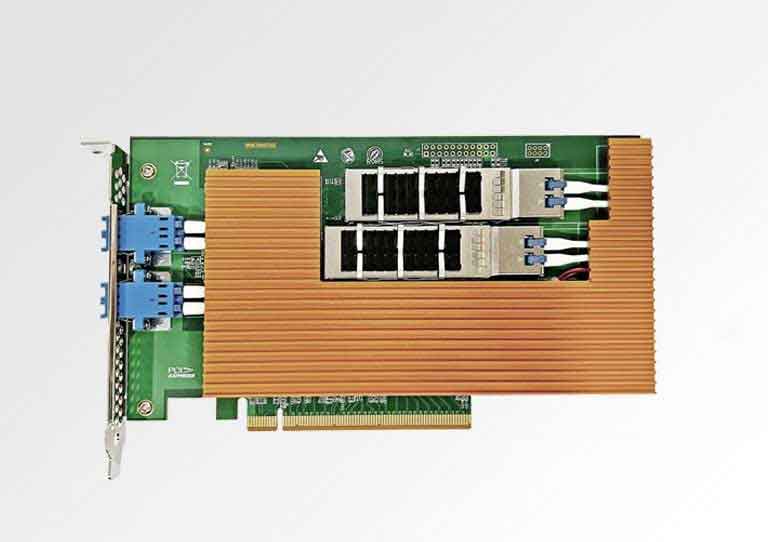
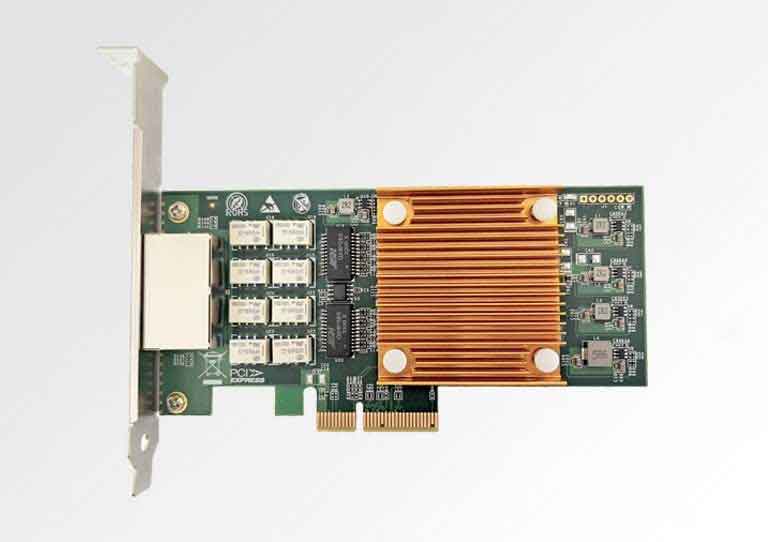
安全设备的职责是挡住攻击,不该连累业务。光润通Bypass网卡覆盖千兆到100G,标准PCIe与OCP形态都有,工业级继电器单路百万次切换寿命,X86与信创平台通用,已在政务专网、银行内网、运营商骨干网落地。
下次网络再全断,先别只怪运营商。回头看看串在链路里的那台安全设备——它才是真正的单点故障。